マレーシアのアンワル首相は2026年11月3日、同国が高度なサイバー攻撃の標的となる可能性があるとして、政府機関と金融機関で対応体制を点検する方針を下院で示した。政府首席秘書官が関係省庁と、中央銀行のバンク・ネガラ・マレーシア総裁が金融機関と、それぞれリスクを協議する。
今回の答弁は、海外で行政サービスなどが攻撃を受けた事例を踏まえた予防措置についてのものだ。現地で事業を営む日本企業にとっては、自社が事故の報告義務を負う場合と、取引銀行などのサービス停止に利用者として備える場合とで、確認すべき事項が異なる。
政府と中央銀行がそれぞれの所管でリスクを点検
アンワル首相は、欧米や日本での事例に触れ、海外で起きた障害もマレーシアの経済活動に影響し得ると説明した。政府側では国家安全保障会議と国家サイバーセキュリティ庁が状況を監視する。金融分野では、中央銀行が各金融機関を集め、どのような脅威にさらされているかを確認する方針だ。
重要インフラの指定事業者には、すでに報告期限がある
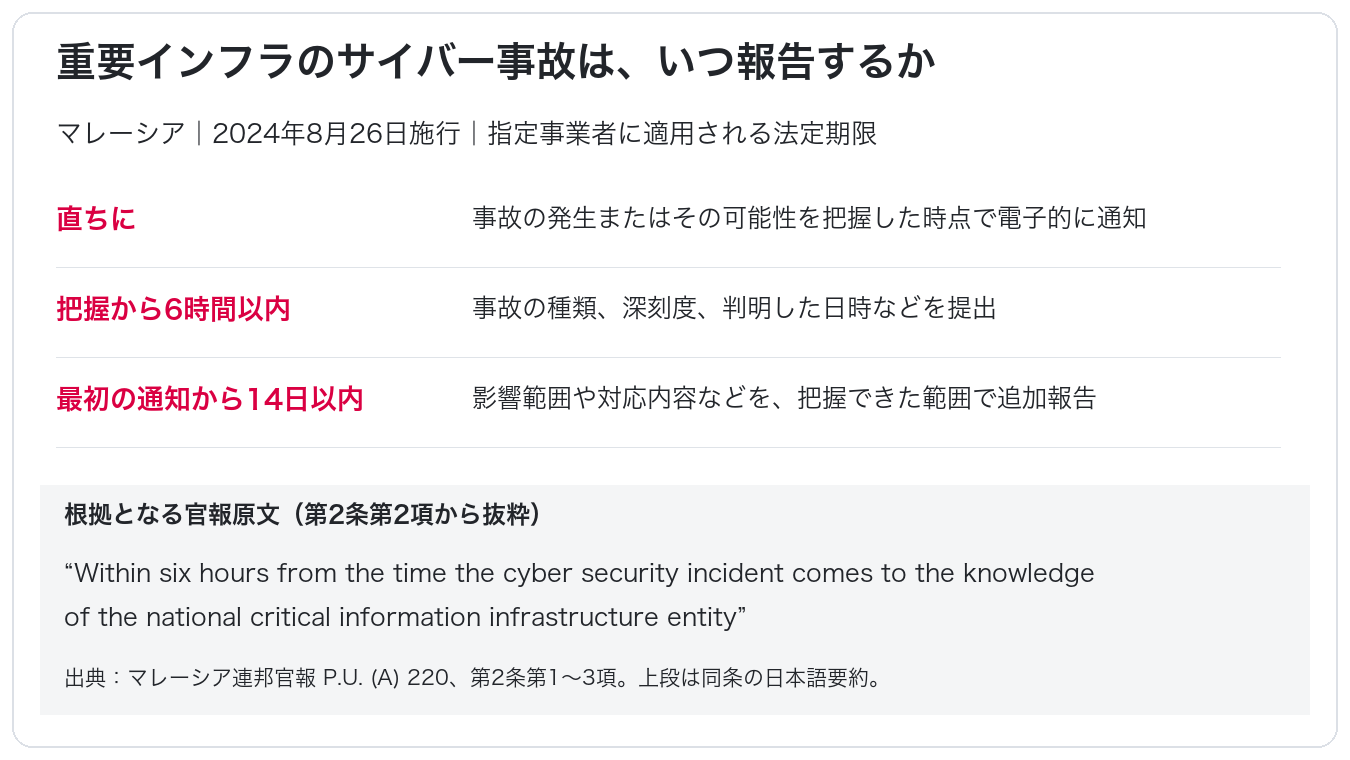
マレーシアでは、2024年8月26日に施行された規則により、国の重要な情報システムを担う指定事業者に事故の通知義務がある。対象システムでサイバー事故が起きた、または起きた可能性があると把握した時点で、権限を与えられた担当者が直ちに電子的に通知する。
その後、事故の種類や深刻度、判明した日時などを、事業者が事故を把握してから6時間以内に提出する。影響範囲や講じた措置については、最初の通知から14日以内に、把握できた範囲で追加報告する。初動では、原因の特定を待つより先に通知の判断が必要になる。
現地法人では、自社の報告義務と銀行停止時の手順を確認
日本企業の現地法人でまず確認したいのは、自社が重要インフラの指定事業者に該当するかどうかだ。指定先のシステム運用を受託している場合は、障害を検知した担当者が、契約上いつまでに取引先の誰へ連絡するのかが実務上の焦点となる。
銀行サービスを利用する企業では、仕入れ代金の振り込みや給与支払いの締め日に障害が起きた場合を想定すると、確認事項を絞りやすい。取引銀行の法人向け連絡窓口、振り込みの成立を確かめる方法、支払いが遅れる場合の社内連絡先が具体的な点検項目になる。